ความปลอดภัยของห่วงโซ่อุปทานคืออะไร? คำอธิบายเกี่ยวกับการออกแบบการนำไปใช้และระบบการประเมินความปลอดภัยของห่วงโซ่อุปทานเพื่อป้องกันความเสี่ยงจากการหยุดชะงักในการจัดซื้อจัดจ้าง


"เราได้ดำเนินมาตรการป้องกันเรื่องนี้แล้ว แล้วทำไมการจัดซื้อจัดจ้างถึงหยุดชะงัก?"
สาเหตุส่วนใหญ่มาจาก "ความเสี่ยงเชิงโครงสร้างตลอดทั้งห่วงโซ่อุปทาน" ซึ่งบริษัทแต่ละแห่งไม่สามารถป้องกันได้เพียงลำพัง
ในความเป็นจริง กรณีที่การบุกรุกโดยผู้รับเหมาช่วงหรือความเสียหายต่อบริษัทผู้จัดหาสินค้าลุกลามจนนำไปสู่การหยุดการผลิตหรือการหยุดชะงัก บริการ นั้น กำลังเกิดขึ้นแล้วในองค์กรขนาดใหญ่
- แม้ว่าบริษัทของคุณจะมีมาตรการรักษาความปลอดภัยที่แข็งแกร่งแล้วก็ตาม การบุกรุกยังคงสามารถเกิดขึ้นได้ผ่านทางพันธมิตรทางธุรกิจ
- เนื่องจากซัพพลายเออร์ได้รับความเสียหาย การส่งมอบสินค้าจึงหยุดชะงัก และการดำเนินงานทางธุรกิจจึงถูกระงับ
- ข้อมูลลูกค้าของบริษัทเรารั่วไหลเนื่องจากอุบัติเหตุที่เกิดขึ้นในบริษัทรับจ้างภายนอกของเรา
ความเสี่ยงเหล่านี้ไม่ได้เป็นเพียงปัญหาของแผนกไอทีอีกต่อไปแล้ว แต่เป็น ปัญหา ที่ส่งผลกระทบโดยตรงต่อการจัดซื้อจัดจ้าง ความยั่งยืน และการตัดสินใจของผู้บริหาร
▼คุณประสบ ปัญหา เหล่านี้บ้างหรือไม่?
- เราไม่ทราบสถานะความปลอดภัยของซัพพลายเออร์ของเรา
- การจัดการความเสี่ยงจากบุคคลภายนอกกำลังขึ้นอยู่กับความเชี่ยวชาญเฉพาะบุคคลมากขึ้น
- ฉันไม่รู้วิธีรับมือกับระบบประเมินผลของ SCS
- ฝ่ายไอทีต้องรับผิดชอบทุกอย่าง ส่วนฝ่ายจัดซื้อไม่มีส่วนเกี่ยวข้อง
- ฉันกำลังประสบปัญหาในการรวมข้อกำหนดด้านความปลอดภัยเข้าไว้ในสัญญา
→หากข้อใดข้อหนึ่งข้างต้นตรงกับสถานการณ์ของคุณ เอกสารฉบับนี้จะช่วยคุณจัดระเบียบ ปัญหา ของบริษัทและจัดลำดับความสำคัญในการแก้ไขปัญหาเหล่านั้น
สิ่งที่คุณสามารถเรียนรู้ได้จากเอกสารนี้ (อ้างอิงจาก เนื้อหา ในสัมมนาออนไลน์)
เอกสารฉบับนี้อ้างอิงจาก เนื้อหา ของการสัมมนาออนไลน์เมื่อวันที่ 26 มีนาคม 2569 (หัวข้อ: การจัดซื้อหยุดชะงัก! ความปลอดภัยของข้อมูล ในห่วงโซ่อุปทาน - การออกแบบการดำเนินการเพื่อเปลี่ยนความเสี่ยงให้เป็นความสามารถในการแข่งขัน ) และได้ปรับโครงสร้างใหม่เพื่อให้เน้นเฉพาะ เนื้อหา การสัมมนาออนไลน์เท่านั้น ในการสัมมนาออนไลน์ครั้งนี้ คุณเคนิชิ ฮิราโนะ รองประธานบริษัท MUFG GMO Security บริษัท, Ltd. ได้รับเชิญเป็นวิทยากรรับเชิญและได้กล่าวถึงวิธีการทำให้ ความปลอดภัยของข้อมูล ในห่วงโซ่อุปทานทำงานได้อย่างมีประสิทธิภาพตลอดทั้งห่วงโซ่อุปทาน แทนที่จะเน้นเฉพาะมาตรการใดมาตรการหนึ่ง
- การรักษาความปลอดภัยของห่วงโซ่อุปทานคืออะไร? (ภาพรวมเบื้องต้น)
- เหตุใดห่วงโซ่อุปทานจึงตกเป็นเป้าหมายในขณะนี้?
- รูปแบบความเสียหายที่เกิดขึ้นจริง (การหยุดชะงักของธุรกิจ การรั่วไหลของข้อมูล การบุกรุกระบบรักษาความปลอดภัย)
- ประเด็นสำคัญและวิธีการใช้งานของ "ระบบประเมินมาตรการรักษาความปลอดภัยเพื่อเสริมสร้างความเข้มแข็งของห่วงโซ่อุปทาน (ระบบประเมิน SCS)" ของกระทรวงเศรษฐกิจ การค้า และ อุตสาหกรรม
- การปฏิบัติตามกฎหมายว่าด้วยความยืดหยุ่นทางไซเบอร์ของยุโรป (CRA) และซอฟต์แวร์ที่ติดตั้งในสาย การผลิต และ การผลิต
- บทบาทของ PSIRT (ทีมตอบสนองเหตุการณ์ด้านความปลอดภัยของผลิตภัณฑ์)
- ข้อควรปฏิบัติสำหรับการทำงานร่วมกันระหว่างฝ่ายจัดซื้อและฝ่ายไอที
- ออกแบบการสื่อสารที่มีประสิทธิภาพกับซัพพลายเออร์
- ผลกระทบต่อการตัดสินใจในการทำธุรกรรมและประเด็นตามสัญญา
- การสร้างสมดุลระหว่างการเชื่อมโยงข้อมูล การตรวจสอบย้อนกลับ และความปลอดภัยตลอดห่วงโซ่อุปทาน
- ประเด็นสำคัญในการสื่อสารกับฝ่ายบริหาร (การสร้างสมดุลระหว่างเรื่องราวที่น่ากลัวและแนวปฏิบัติที่ดีที่สุด การทบทวนมาตรการรักษาความปลอดภัย)
สารบัญของเอกสารฉบับเต็มที่สามารถดาวน์โหลดและอ่านได้
1. ความปลอดภัยของห่วงโซ่อุปทานคืออะไร? เหตุใดจึงเป็น ปัญหา สำหรับฝ่ายจัดซื้อและฝ่ายความยั่งยืน?
2. ภาพที่เปิดเผยโดย "ภัยคุกคาม 10 อันดับแรก" ของ IPA — โดยการอ่าน "วิธีการ" และ "เป้าหมาย" แยกกัน
3. ความเสี่ยงด้านความปลอดภัยในห่วงโซ่อุปทาน 4 ประเภท และประเด็นสำคัญที่กล่าวถึงในสัมมนาออนไลน์
4. ความเข้าใจผิดที่พบบ่อย: "บริษัท B2B ไม่ใช่เป้าหมาย" "วิสาหกิจขนาดเล็กและขนาดกลางไม่มีอะไรที่จะเป็นปัญหาหากถูกขโมย" "เราเคยใช้มาตรการป้องกันมาก่อนแล้ว ดังนั้นเราจึงปลอดภัย"
5. แนวโน้มเชิงระบบ (ญี่ปุ่น) – การป้องกันประเทศ ยานยนต์ และระบบประเมิน SCS ของกระทรวง อุตสาหกรรม การค้า และอุตสาหกรรม
6. ความเข้ากันได้ระหว่าง CRA ของยุโรปและซอฟต์แวร์ที่ติดตั้งในอุปกรณ์ การผลิต ฯลฯ — คำตอบสำหรับคำถามที่ส่งมาก่อนหน้านี้
7. สร้างความสัมพันธ์ที่ดีกับซัพพลายเออร์—เน้นการสร้างสรรค์ร่วมกันมากกว่าการบังคับ
8. ความสามารถในการใช้งานทันทีและระดับความพร้อมของระบบประเมิน SCS
9. ผลกระทบต่อการตัดสินใจเกี่ยวกับสัญญาและธุรกรรม – ความเสี่ยงที่ธุรกรรมจะถูกระงับโดยไม่มีคำอธิบายที่ชัดเจนเกี่ยวกับเหตุผลของการตัดสินใจ
10. การบูรณาการข้อมูล การตรวจสอบย้อนกลับ และความปลอดภัย
11. วิธีการดึงผู้บริหารระดับสูงเข้ามามีส่วนร่วม
12. Dataseed SAQ: แพลตฟอร์มสำหรับการปรับปรุงกระบวนการแจกจ่ายและรับคำตอบแบบสำรวจ – สรุปคุณสมบัติที่นำเสนอในสัมมนาออนไลน์
13. สำหรับผู้บริหารในองค์กรขนาดใหญ่: "แบบตรวจสอบการทบทวนตนเอง" ที่ใช้งานได้จริง (จาก เนื้อหา ในสัมมนาออนไลน์)
14. คำศัพท์เฉพาะ
15. ลิงก์อ้างอิง (สัมมนาออนไลน์ ข่าวประชาสัมพันธ์ที่เกี่ยวข้อง)
หากต้องการดูรายละเอียดเพิ่มเติม โปรดลงทะเบียนที่นี่
เราจะส่งเอกสารฉบับสมบูรณ์ให้คุณทางอีเมล
ถึงซัพพลายเออร์
การรวบรวมและการจัดการ SAQ ที่ปรับปรุงใหม่
ดาต้าซีด SAQ
สำหรับข้อมูลรายละเอียดและ ติดต่อเรา เกี่ยวกับ บริการ ทั้งหมด
กรุณาตรวจสอบที่นี่.
บทความที่เกี่ยวข้อง
-
การตีความร่างมาตรฐานการเปิดเผยข้อมูลของสหภาพยุโรป "ESRS-40a" สำหรับบริษัทนอกสหภาพยุโรป - ข้อจำกัดเกี่ยวกับผลกระทบและมาตรฐานสมัครใจในห่วงโซ่คุณค่า (ระยะเวลารับฟังความคิดเห็นสาธารณะสิ้นสุดวันที่ 31 ตุลาคม)
-
ความคิดเห็นสาธารณะเกี่ยวกับการแก้ไขโปรโตคอล GHG ขอบเขตที่ 2 ได้รับการเผยแพร่แล้ว โดยจะพิจารณาวิธีการหลายวิธีเนื่องจากมีความเห็นไม่ตรงกันเกี่ยวกับการจับคู่รายชั่วโมง เป็นต้น
-
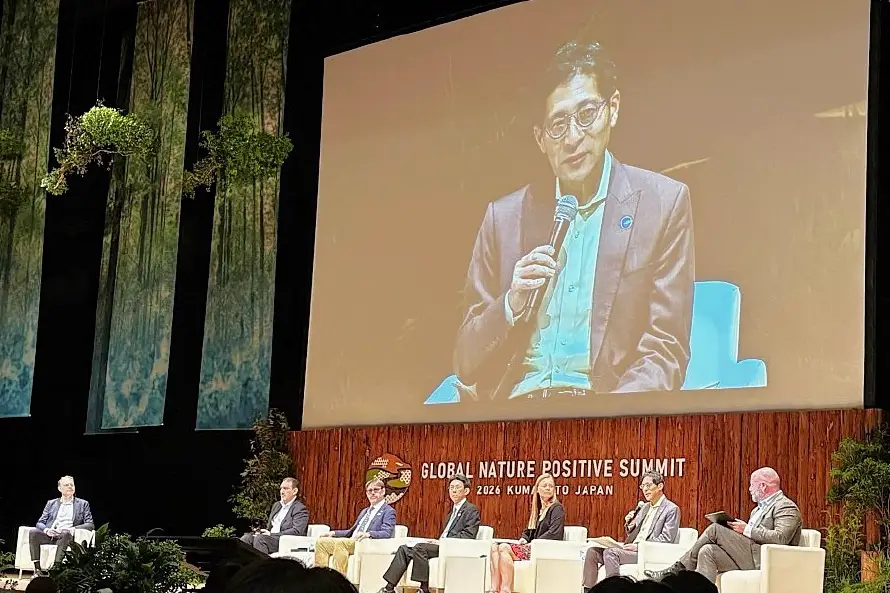
การวัดผลและการเปิดเผยข้อมูลเพื่อการ "นำไปปฏิบัติ" ในเชิงบวกของ Nature - การประชุมสุดยอดคุมาโมโตะได้แสดงให้เห็นถึงสองเสาหลัก ได้แก่ ผลกระทบและ "การพึ่งพา"
-
ความปลอดภัยของห่วงโซ่อุปทานคืออะไร? คำอธิบายเกี่ยวกับการออกแบบการนำไปใช้และระบบการประเมินความปลอดภัยของห่วงโซ่อุปทานเพื่อป้องกันความเสี่ยงจากการหยุดชะงักในการจัดซื้อจัดจ้าง
การสัมมนาผ่านเว็บในปัจจุบัน
-
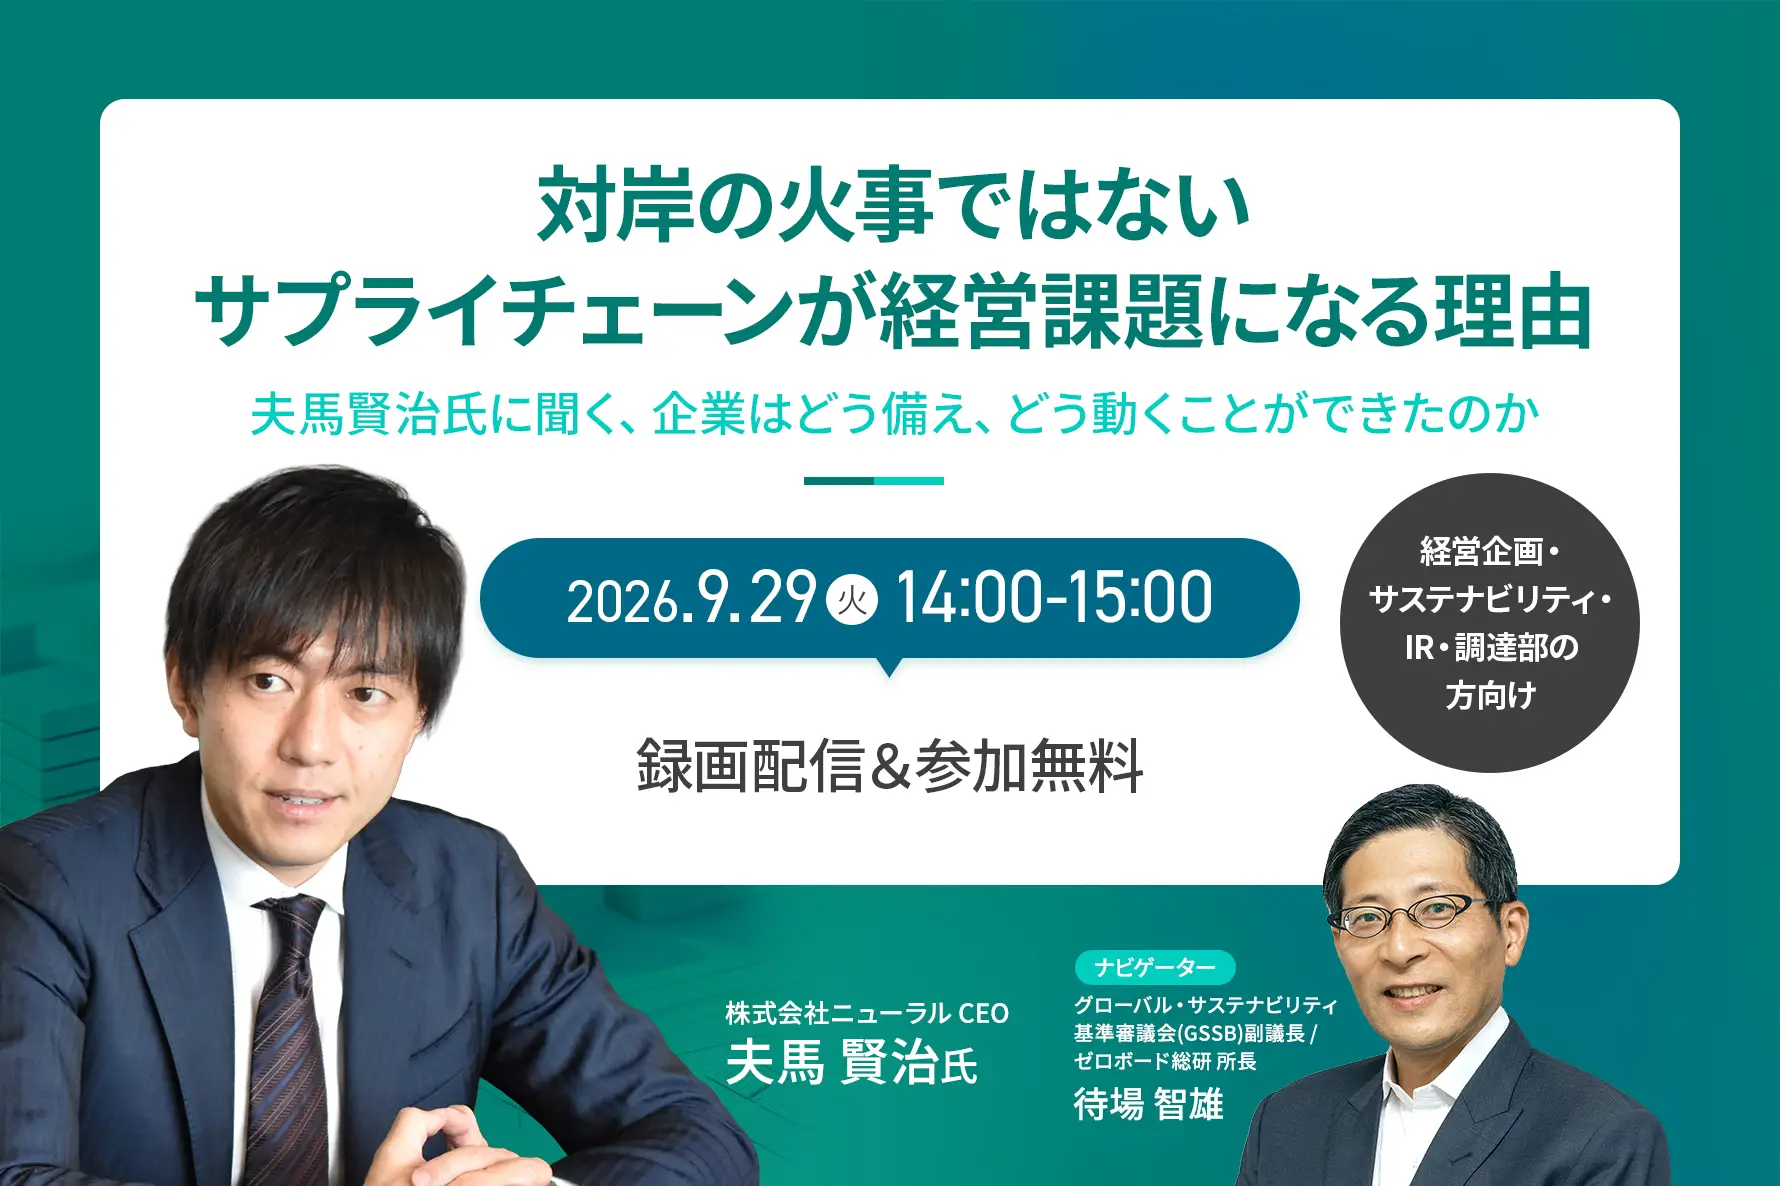
[บันทึกการออกอากาศ] นี่ไม่ใช่ปัญหาของคนอื่น—เหตุใดห่วงโซ่อุปทานจึงกลายเป็น ปัญหา ด้านการจัดการ: บทสัมภาษณ์กับเคนจิ ฟูมะ เกี่ยวกับวิธีที่บริษัทต่างๆ ควรเตรียมตัวและดำเนินการ
ที่ตั้ง : ออนไลน์ (ซูม)ค่าธรรมเนียมการเข้าร่วม: ฟรี -
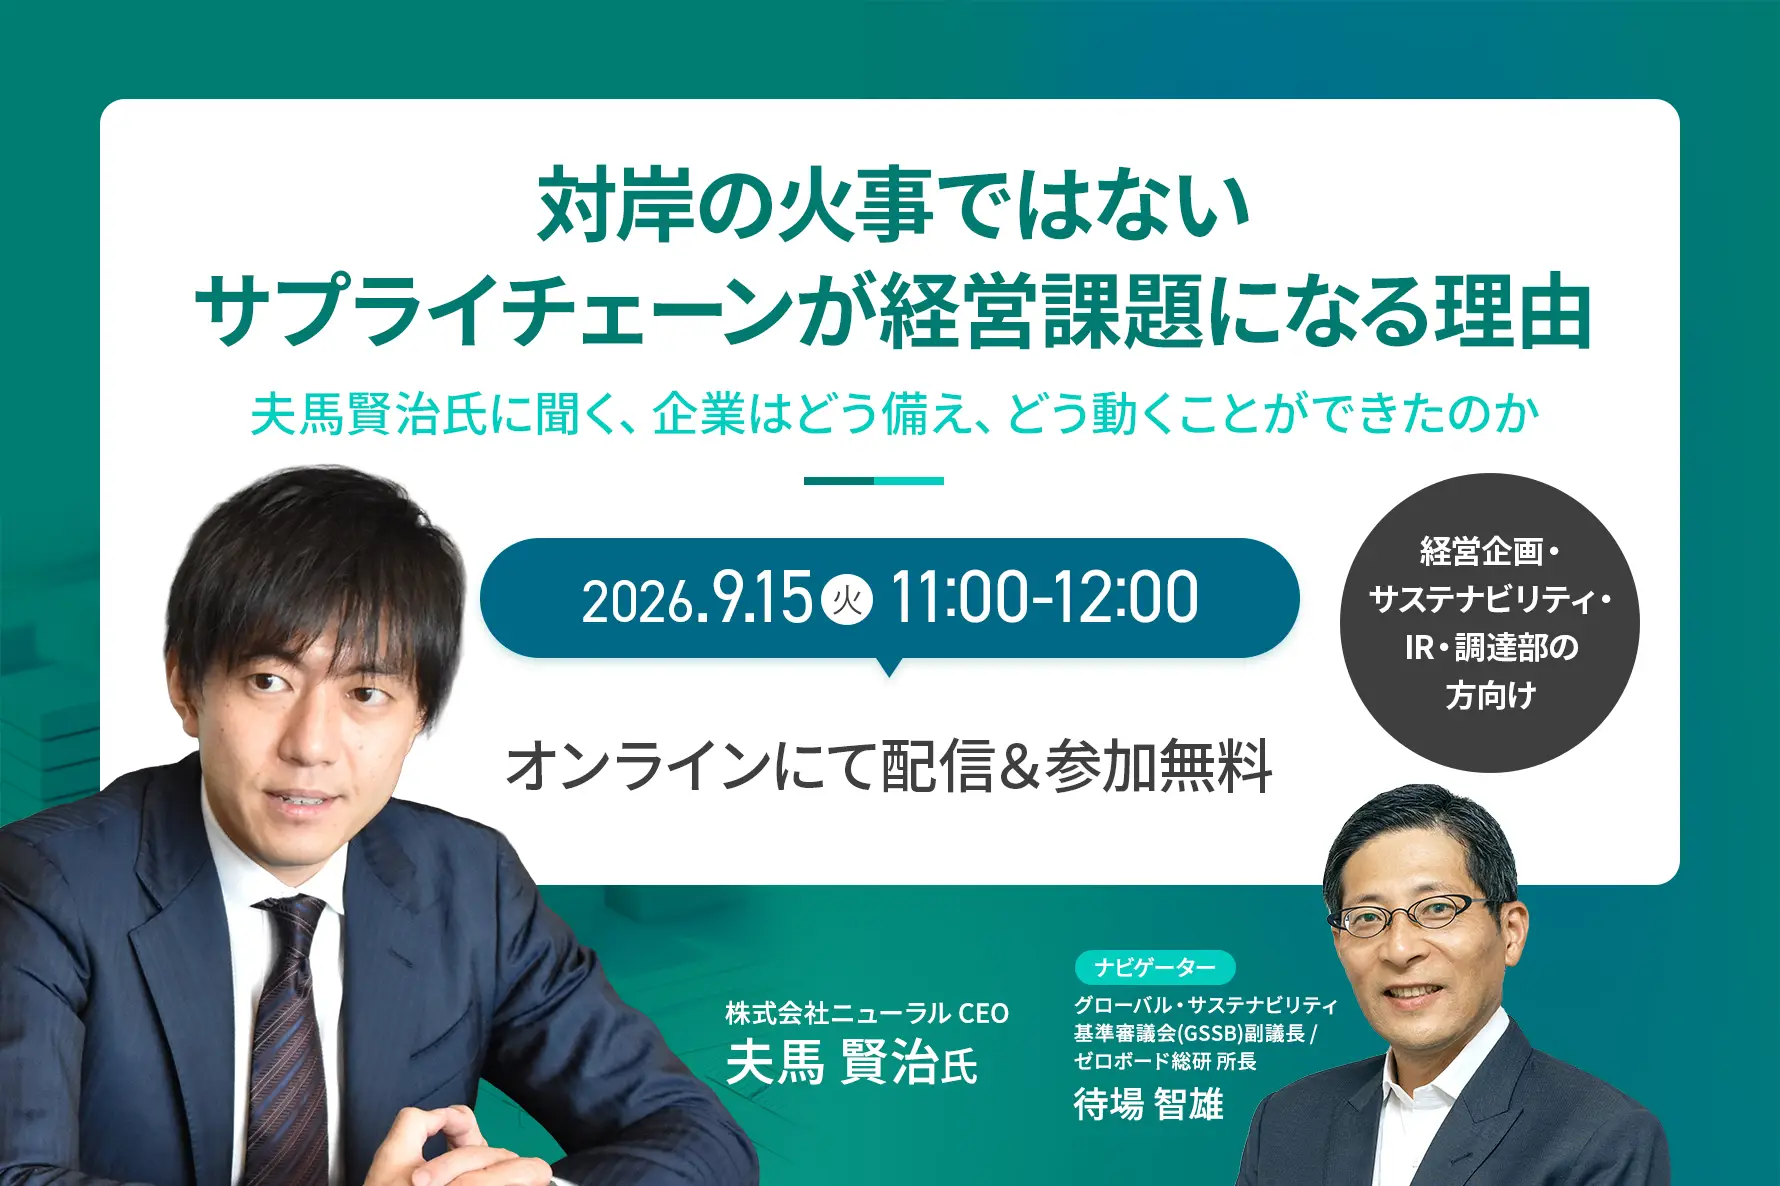
นี่ไม่ใช่ปัญหาของคนอื่น—เหตุใดห่วงโซ่อุปทานจึงกลายเป็น ปัญหา ด้านการจัดการ: บทสัมภาษณ์กับเคนจิ ฟูมะ เกี่ยวกับวิธีที่บริษัทต่างๆ ควรเตรียมตัวและดำเนินการ
ที่ตั้ง : ออนไลน์ (ซูม)ค่าธรรมเนียมการเข้าร่วม: ฟรี -
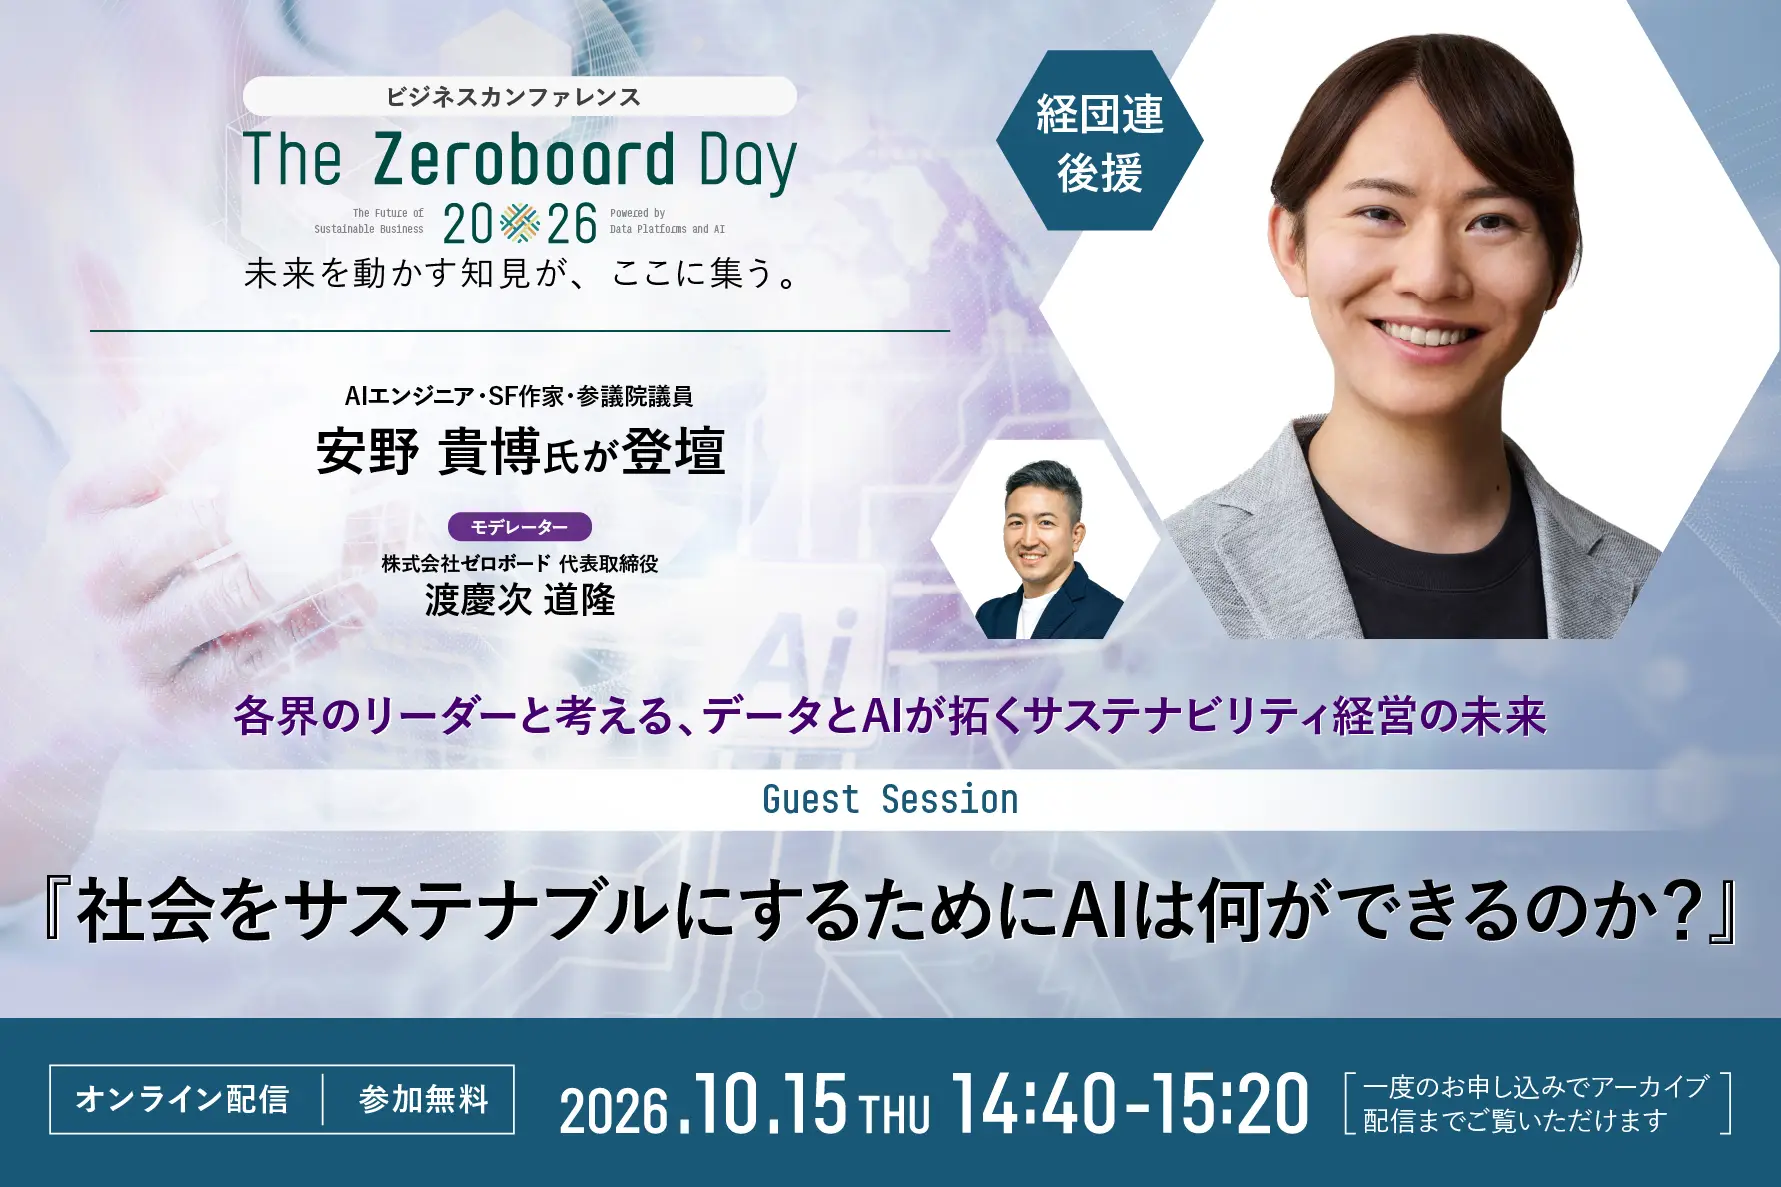
[สนับสนุนโดย Keidanren] AI สามารถทำอะไรได้บ้างเพื่อทำให้สังคมมีความยั่งยืน?
~ การประชุมครบรอบ 5 ปีของ Zeroboard"วัน Zeroboard ปี 2026" ~สถานที่: ออนไลน์ (Zoom) *สามารถรับชมการถ่ายทอดสดย้อนหลังได้ในภายหลังค่าธรรมเนียมการเข้าร่วม: ฟรี -
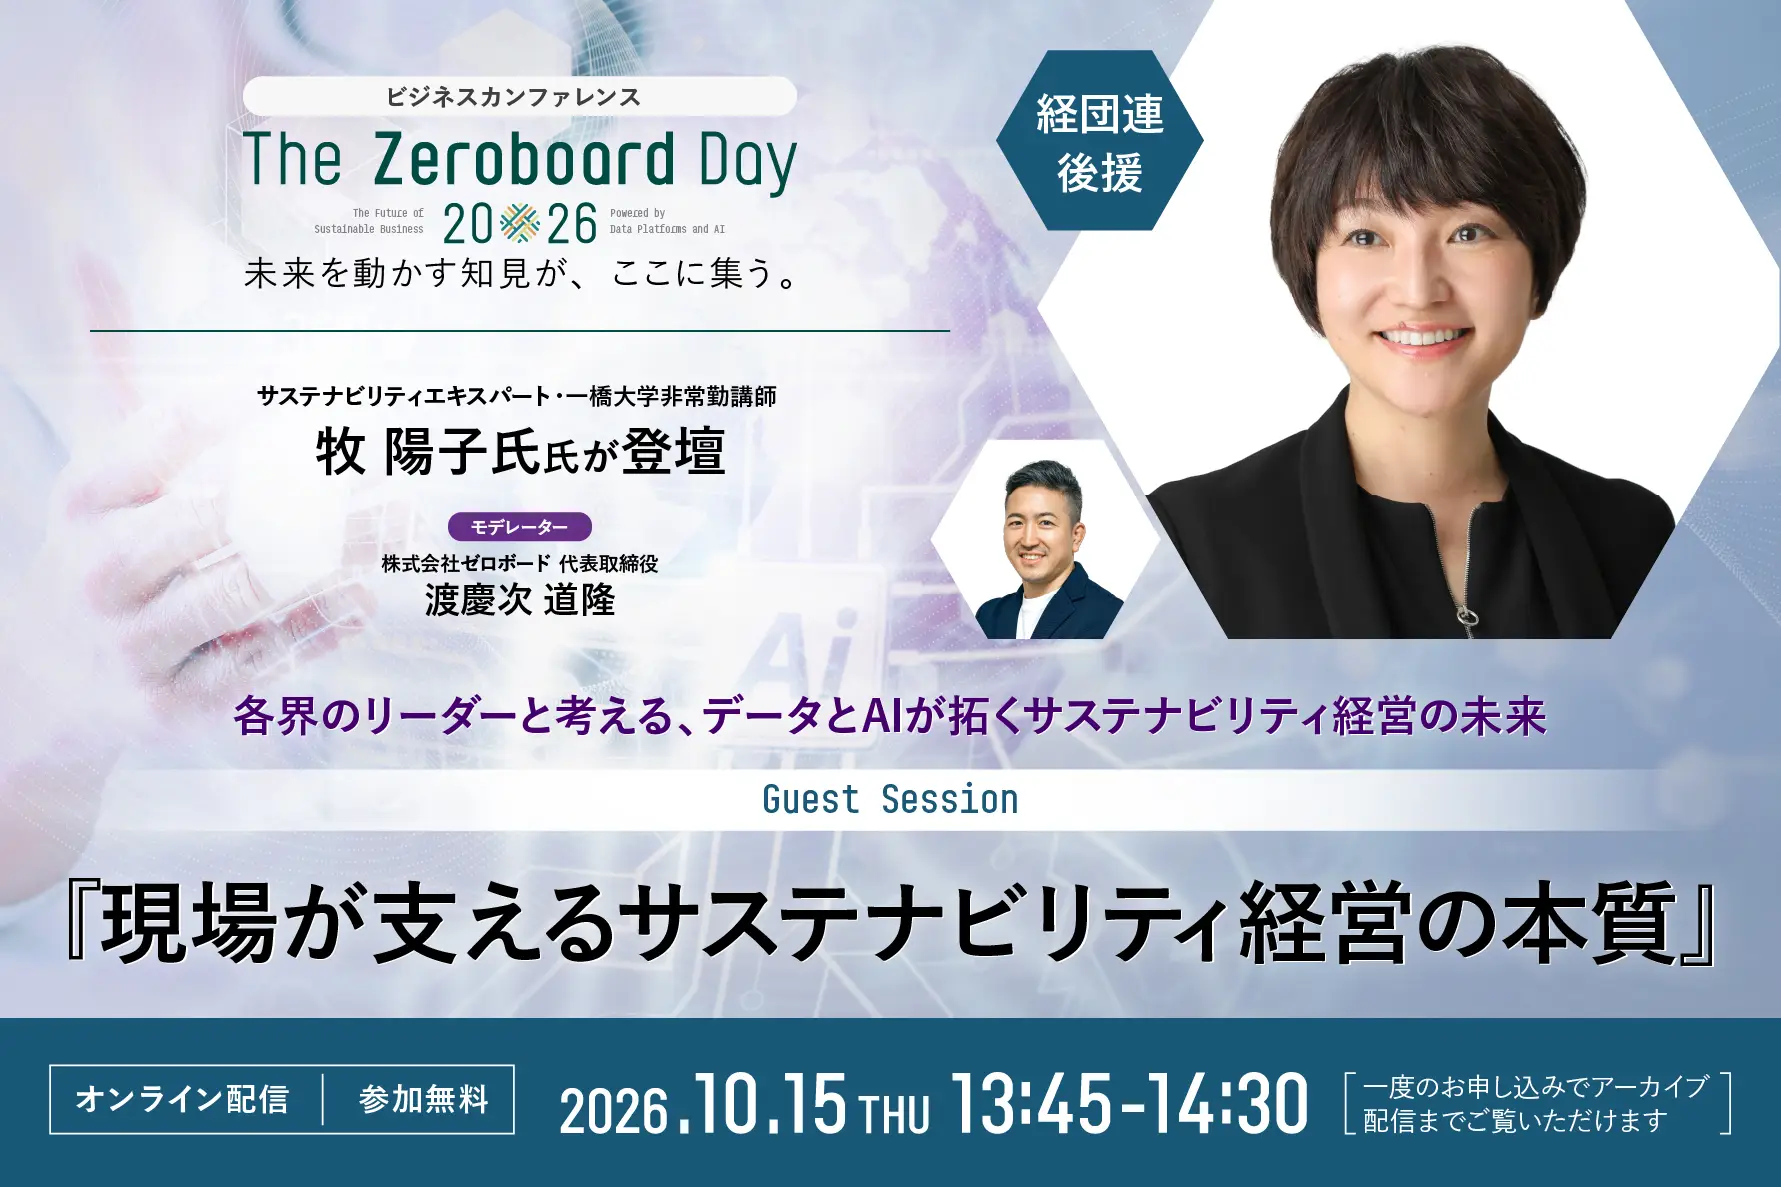
[สนับสนุนโดย Keidanren] แก่นแท้ของการจัดการความยั่งยืนที่ได้รับการสนับสนุนจากแนวหน้า: การประชุมครบรอบ 5 ปี Zeroboard"วัน Zeroboard 2026"
สถานที่: ออนไลน์ (Zoom) *สามารถรับชมการถ่ายทอดสดย้อนหลังได้ในภายหลังค่าธรรมเนียมการเข้าร่วม: ฟรี
-
การวิเคราะห์ร่างมาตรฐานการเปิดเผยข้อมูล ESRS-40a สำหรับบริษัทนอกสหภาพยุโรป: ข้อจำกัดเกี่ยวกับผลกระทบและมาตรฐานสมัครใจในห่วงโซ่คุณค่า (สิ้นสุดระยะเวลารับฟังความคิดเห็นสาธารณะ 31 ตุลาคม)
-
ความคิดเห็นสาธารณะเกี่ยวกับการแก้ไขโปรโตคอล GHG ขอบเขตที่ 2 ได้รับการเผยแพร่แล้ว โดยจะพิจารณาวิธีการหลายวิธีเนื่องจากมีความเห็นไม่ตรงกันเกี่ยวกับการจับคู่รายชั่วโมง เป็นต้น
-
การวัดผลและการเปิดเผยข้อมูลเพื่อการ "นำไปปฏิบัติ" ในเชิงบวกของ Nature Positive — การประชุมสุดยอดคุมาโมโตะเผยให้เห็นเสาหลักสองประการ ได้แก่ ผลกระทบและ "การพึ่งพา"
-
ความปลอดภัยของห่วงโซ่อุปทานคืออะไร? คำอธิบายเกี่ยวกับการออกแบบการนำไปใช้และระบบการประเมินความปลอดภัยของห่วงโซ่อุปทานเพื่อป้องกันความเสี่ยงจากการหยุดชะงักในการจัดซื้อจัดจ้าง
-
รู้สึกถึงข้อจำกัดของการจัดการแบบสำรวจซัพพลายเออร์ (แบบสำรวจ CSR) ด้วย Excel หรือไม่? ระบบ SAQ สามารถแก้ปัญหาเหล่านี้ได้อย่างไร